

リードアナリスト:Lucy Gee、Emily Hanlon
10月6日からAmazonの大型セール「Prime Big Deal Days」(日本の「プライム感謝祭」に相当)が開催されています。数百万人の買い物客がほしい物リストを整え、値下げを心待ちにしています。その一方で、サイバー犯罪者も自分たちの「稼ぎ時」に向けて準備を進めています。
大型ショッピングイベント前の数週間は、Amazonになりすましたキャンペーンが年間で最も活発になる時期です。攻撃者は、注文の急増やセール特有の高揚感につけ込み、偽の注文確認、配送失敗の通知、アカウント停止の警告、架空の特典案内などを使って購入者を欺きます。
攻撃者の最終的な狙いは、アカウントの乗っ取り、クレジットカード情報の窃取、そしてマルウェアの拡散です。「確定」ボタンを押す前に罠に気づけるかどうかが、ログイン情報を守れるかどうかの分かれ目になります。
KnowBe4 Defendのデータから見るプライムデーの脅威動向
- 8月末から9月にかけて、プライムデーを前にAmazonへのなりすましが188%増加
- プライムデー前の3週間で、Amazonを連想させるドメインが700件以上新たに登録
- 規模の大きいキャンペーンは、「不審なアクティビティを検出しました」といったアカウントのセキュリティ警告や、配送状況の通知を装ったものが中心で、1キャンペーンあたり平均86件の攻撃が確認されました
- 攻撃の75%はポリモーフィック(多形態)型。検出を逃れるため、キャンペーンごとに表示名、件名、送信元ドメインを変更
- 攻撃の64%で技術的な難読化を使用。不可視文字やゼロ幅スペースを挿入し、従来型のフィルターを回避
KnowBe4 Defendで観測された攻撃テーマ(全世界)
- プライム会員の請求/会員資格の更新/ログイン検知の通知:31%
- 無料ギフト・特典:29%
- 配送通知:25%
- 期間限定オファー:15%
地域によって攻撃はどう違うのか
プライムデーに便乗したフィッシングの多くは、特定の人物を狙い撃ちするのではなく、大量にばらまく無差別型です。それでも攻撃者は、地域ごとに手口を使い分けています。変えているのは「誰を狙うか」ではなく「どう誘い込むか」です。現地の消費者が抱きやすい不安や買い物の習慣、言語に合わせて文面を調整し、成功率を最大限に高めようとしています。
🇺🇸 米国:アカウントと請求に関する誘導
主な誘導手法:請求トラブル/会員資格の更新(米国におけるAmazon関連攻撃の76%)
主な件名:
- Your Prime benefits are on hold due to a billing issue on <date>(<日付>に請求に関する問題が発生したため、プライム特典が保留されています)
- Your Prime membership is renewing on <date, time>(<日時>にプライム会員資格が更新されます)
- Your Prime membership is on hold. #<code>(お客様のプライム会員資格は保留中です。#<コード>)
狙い:サービスが止まることへの不安を突き、ログイン情報や支払い情報を急いで再入力させます。
🇯🇵 日本:アカウント確認を装う手口と技術的な検知回避
主な誘導手法:アカウント確認、セール参加に関するセキュリティ通知
主な件名:
- 【重要】Amazonアカウントの緊急確認が必要です
- Amazonプライム会員情報の更新・確認のお願い
- 【注意】お客様のアカウントで異常なログインが検知されました
狙い:新たに登録した類似ドメインから、緊急性の高いセキュリティ通知を送りつけます。「今後のセールを問題なく利用するため」と称して、アカウント情報の確認を迫ります。
🇮🇹 イタリア:有効期限切れと配送失敗
主な誘導手法:カードの有効期限切れ/配送失敗(イタリアにおけるAmazon関連攻撃の87%)
主な件名:
- Amazon Notice: Your registered card is about to expire(Amazonからのお知らせ:ご登録のカードの有効期限がまもなく切れます)
- Amazon Notice: Your card payment has failed(Amazonからのお知らせ:カードでのお支払いができませんでした
- )
- IMPORTANT: Your delivery was not successful(重要:お荷物をお届けできませんでした)
狙い:注文が集中する時期に、決済の失敗や荷物の紛失に対する焦りを利用します。
🇫🇷 フランス:現地向けの期間限定オファー
主な誘導手法:期限付きのセール、限定アクセス
注目点:世界全体のAmazon関連攻撃の約75%は英語か日本語で書かれています。ところが、フランスの標的に届いた攻撃は、90%以上がフランス語にきちんと翻訳されていました。
主な件名:
- Votre accès exclusif se termine bientôt(限定アクセスの期限がまもなく終了します)
- Dernière chance : profitez de votre offre avant son expiration(ラストチャンス:期限切れになる前に特典をご利用ください)
🇬🇧 英国:配送と荷物に関する誘導
主な誘導手法:偽の配送通知、住所確認
注目点:英国では、セールのピーク時の注文の多さや、荷物を受け取り損ねる不安につけ込む配送関連のメールが、集中的に送られています。
主な件名:
- [Arrives today] We are delivering your order([本日お届け予定] ご注文の商品を配送中です)
- [Important] Please confirm your delivery address before today’s delivery([重要] 本日の配達前にお届け先住所をご確認ください)
- Notice about a parcel being returned because you were not home(ご不在のため荷物を返送する件についてのお知らせ)
狙い:急かす文面と配送への不安を武器に、追跡用リンクをクリックさせます。その先は、偽の住所確認ページや、ログイン情報を盗むフォームです。
無料ギフトや特典を餌にした手口は、特定の地域を狙ったものではありませんが、主にEMEA(欧州・中東・アフリカ)とAPAC(アジア太平洋)市場で多く見られます。これらの地域では、アカウント停止への恐怖をあおるよりも、高額な景品で関心を引く手法が中心です。
よく見られる件名の例:
- 「Amazonギフトボーナスの対象になりました。」
- 「<名前>様、Amazonボーナスをお受け取りください」
- 「Re: ギフトのお知らせ:Amazonから<商品名>を無料でプレゼント | ID:<コード>」
攻撃の全体像
- 対象:業界を問わず広範囲。個人の消費者や、私用でAmazonを利用する従業員が主な標的
- ペイロードの種類:95%以上がリンク型。認証情報を盗むページや偽の決済画面へ遷移させる
受信者の警戒をかわすため、攻撃者はAmazonの公式メールテンプレートをそっくり再現します。ロゴ、アクションボタン、公式のフッター免責事項といった本物のブランド素材を使い、偽装した表示名と組み合わせることで、本物と見分けのつかないメールに仕上げています。
しかし、その裏側はまったくの別物です。観測したキャンペーンの65%以上がポリモーフィックな手法に頼っていました。件名の文字を差し替え、注文番号をランダム化し、送信元ドメインを次々と切り替えることで、一般的なメールセキュリティゲートウェイ(SEG)をすり抜けています。さらに攻撃者は、目に見えないゼロ幅文字をメール内に埋め込んでいました。その結果、従来型のセキュリティ製品は無意味な文字列に紛れた攻撃を読み解けず、メールはそのまま受信トレイに届いてしまいます。
実際に確認されたAmazonプライムデー詐欺の例
例1:大量配信型の認証情報窃取キャンペーン
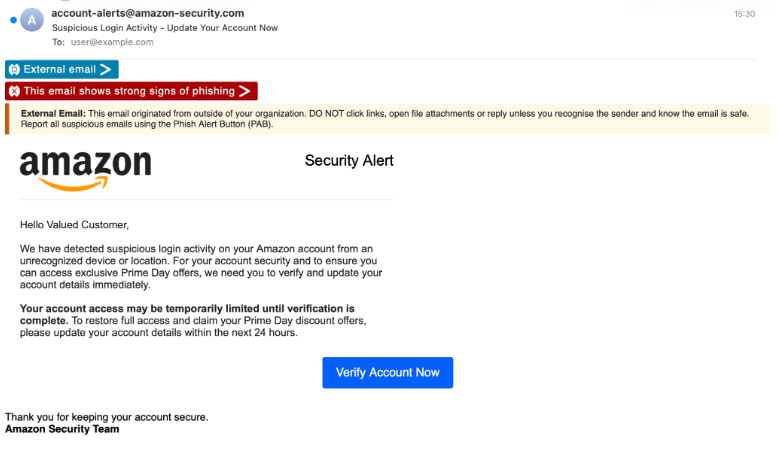
広範囲に展開されたこのキャンペーンは、プライムデー直前の焦りを利用してユーザーを罠にかけます。緊急のセキュリティ警告を装い、「アカウントで不審なアクティビティが見つかった」と主張します。そのうえで、すぐにログイン情報を更新しなければ、今後のセールに参加できなくなると警告します。本文に埋め込まれたリンクは、ログイン情報や支払い情報を盗むために作られたフィッシングページへ直結しています。
ドメインのレピュテーションによるフィルタリングを回避し、大量の受信トレイに届けるため、攻撃者は数多くの無料Webメールサービスや使い捨てアカウントを使い分けていました。送信元ドメインを絶えず入れ替えることで検知のシグナルを分散させ、大量配信とイベントに便乗した不安の演出によって、成功率を最大化しています。
例2:AIによる個別化と画像を使った攻撃
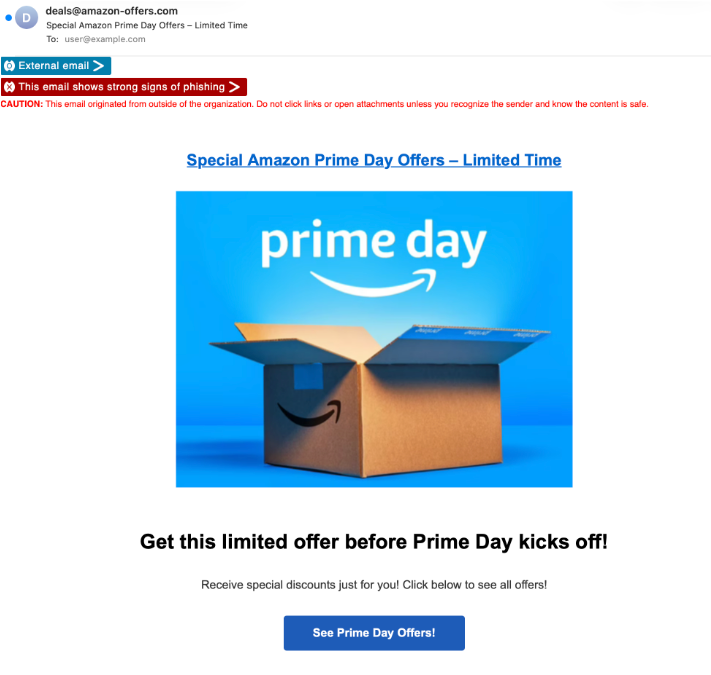
このキャンペーンは英国と米国の受信者を狙っていました。攻撃者は生成AIを活用し、一人ひとりに合わせた魅力的なオファーを提示する誘導メールを、わずか数秒で作成・配信していました。件名を変化させ、パターンマッチング型のフィルターをかわすポリモーフィックな回避手法も使われています。
メールはAmazonからのものを装っていますが、実際の送信元アドレスは、複数の暗号資産に対応したデジタルウォレットアプリの関連インフラにつながっていました。攻撃者はこの正規サービスのサブドメインを悪用、またはスプーフィングすることで、そのドメインの信頼性を乗っ取り、セキュリティチェックを通過していると考えられます。さらに検知を逃れるため、悪意のあるペイロードを通常のテキストリンクではなく、クリック可能な埋め込み画像の裏に隠していました。画像をクリックすると、よく知られたニュースチャンネルを装った不正サイトへリダイレクトされます。このサイトは信頼を得るための「表の顔」として機能し、その裏で認証情報を盗むフィッシング攻撃を仕掛けています。
例3:日本語テキストの難読化
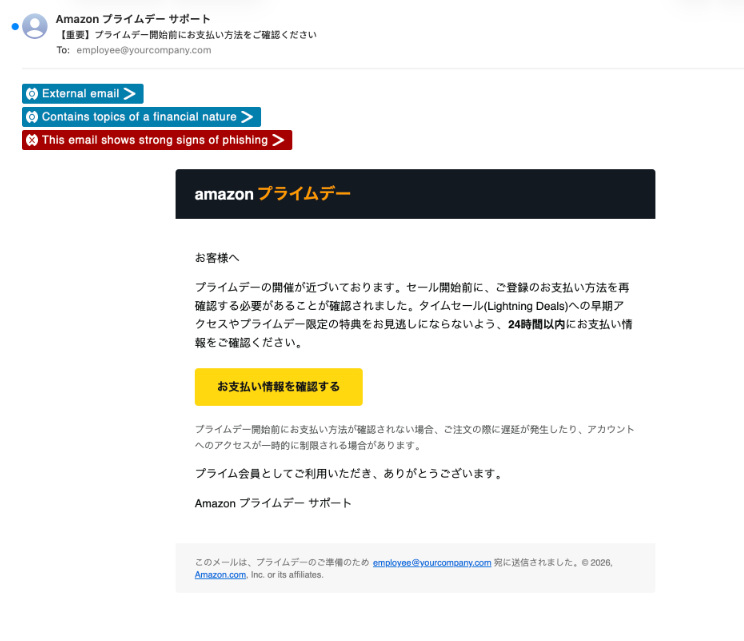
セール前に確認されたこのキャンペーンは、主に日本のユーザーを標的に、アカウント確認を口実として認証情報を盗み出そうとするものでした。Amazonの公式通知を装い、今後のセールを問題なく利用するためにアカウント情報を確認するよう指示しています。
自動化されたセキュリティスキャナーを欺くため、攻撃者は「白背景に白文字」の難読化を使っていました。HTML本文に目に見えないランダムな文字を埋め込み、受信者には一切気づかれないまま、機械による検知だけを妨害する仕組みです。さらに、このメールは新たに作成されたドメインから送信されていました。従来型のドメイン年齢(作成からの経過日数)チェックをすり抜けるよう細工されており、確認ボタンを押すと外部の認証情報窃取ページへ直接転送されます。
プライムデーを安全に楽しむために
サイバー犯罪者がどのように罠を仕掛けているのかを知ることが、身を守るための第一歩です。今シーズンのセールで大切なアカウントを守るためのポイントをご紹介します。
- 送信元とURLを確認する:表示名だけでなく、実際のメールアドレスを確認してください。Amazonからの正規の連絡は、必ず@amazon.comまたは各国の公式ドメイン(日本の場合は@amazon.co.jpなど)から送信されます。
- 公式サイトやアプリから直接確認する:メール内の「支払い情報を更新」や「特典を受け取る」といったリンクは、絶対にクリックしないでください。アカウントに関する通知は、ブラウザから公式サイトにアクセスするか、Amazonの公式アプリを開いて確かめましょう。
- 焦らせる手口に注意する:カウントダウンタイマー、アカウント閉鎖が迫っているという警告、配送に失敗したという通知は、いずれも冷静な判断を奪うために仕組まれたものです。
- リンク先を確かめる:クリックする前にリンクにカーソルを合わせ、遷移先のドメインを確認してください。ハイフンを使った類似ドメイン(例:amazon-support-login.comとamazon.com)には特に注意が必要です。
- MFAとパスキーを徹底する:個人用と業務用の両方のアカウントで、多要素認証(MFA)やパスキーを導入しましょう。万が一ログイン情報を盗まれても、2つ目の認証要素がなければ、攻撃者は不正にアクセスできません。
原典:KnowBe4 Threat Lab著 2026年10月6日発信 https://blog.knowbe4.com/amazon-prime-day-phishing-scams-defend-data