
Gezielte Smishing-Angriffe der Bedrohungsgruppe „The Com" auf dem Vormarsch
Die Cyberaktivitäten der Gruppe „The Com", die (SIM-)Swapping, den Diebstahl von Kryptowährungen, Swatting und das Eindringen in Unternehmen betreibt, nehmen zu.

Die Cyberaktivitäten der Gruppe „The Com", die (SIM-)Swapping, den Diebstahl von Kryptowährungen, Swatting und das Eindringen in Unternehmen betreibt, nehmen zu.
Bedrohungsakteure nutzen zunehmend generative KI-Tools, um ihre Phishing-Kampagnen zu verbessern, laut einem neuen Bericht von Zscaler.
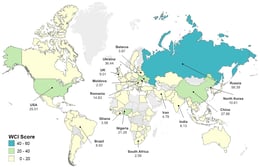
In einer bahnbrechenden Studie, die drei Jahre durchgeführt wurde, hat ein internationales Forschungsteam, dem auch Experten der Universität Oxford und der UNSW Canberra ...
Eine neue Kampagne von StrelaStealer-Angriffen, die von den Sicherheitsanalysten von Unit42 identifiziert wurde, zielt auf europäische und US-amerikanische ...
Ich arbeite schon sehr lange im Bereich der Cybersicherheit, seit 1987, also seit über 35 Jahren. Und zur Überraschung vieler Leser/Beobachter sage ich oft, dass ich ...
Die Ransomware-Gruppe RA GroupDie Bedrohungsgruppe "RA World" (ehemals RA Group) hat sich von länderspezifischen Ransomware-Angriffen auf bestimmte Branchen verlagert ...
Laut einem neuen Bericht des EU-Notfallteams (CERT-EU) haben zahlreiche staatlich unterstützte Cyberkriminelle im vergangenen Jahr häufig Spear-Phishing-Angriffe gegen ...
Einem neuen Bericht der Forschergruppe von IRONSCALES und Osterman Research zufolge hat die Mehrheit der Unternehmen ein falsches Sicherheitsgefühl, was die Abwehr von ...
Forscher von Zscaler haben eine Cyberspionage-Kampagne beobachtet, die europäische Diplomaten mit bösartigen PDF-Dateien angreift, die als Einladungen zu einer Weinprobe ...
Eine neue Analyse zeigt, dass die Kombination aus Phishing, E-Mail, Fernzugriff und kompromittierten Konten im Fokus der meisten Bedrohungsakteure steht.